
About this service
Evaluación de Seguridad y Arquitectura Empresarial
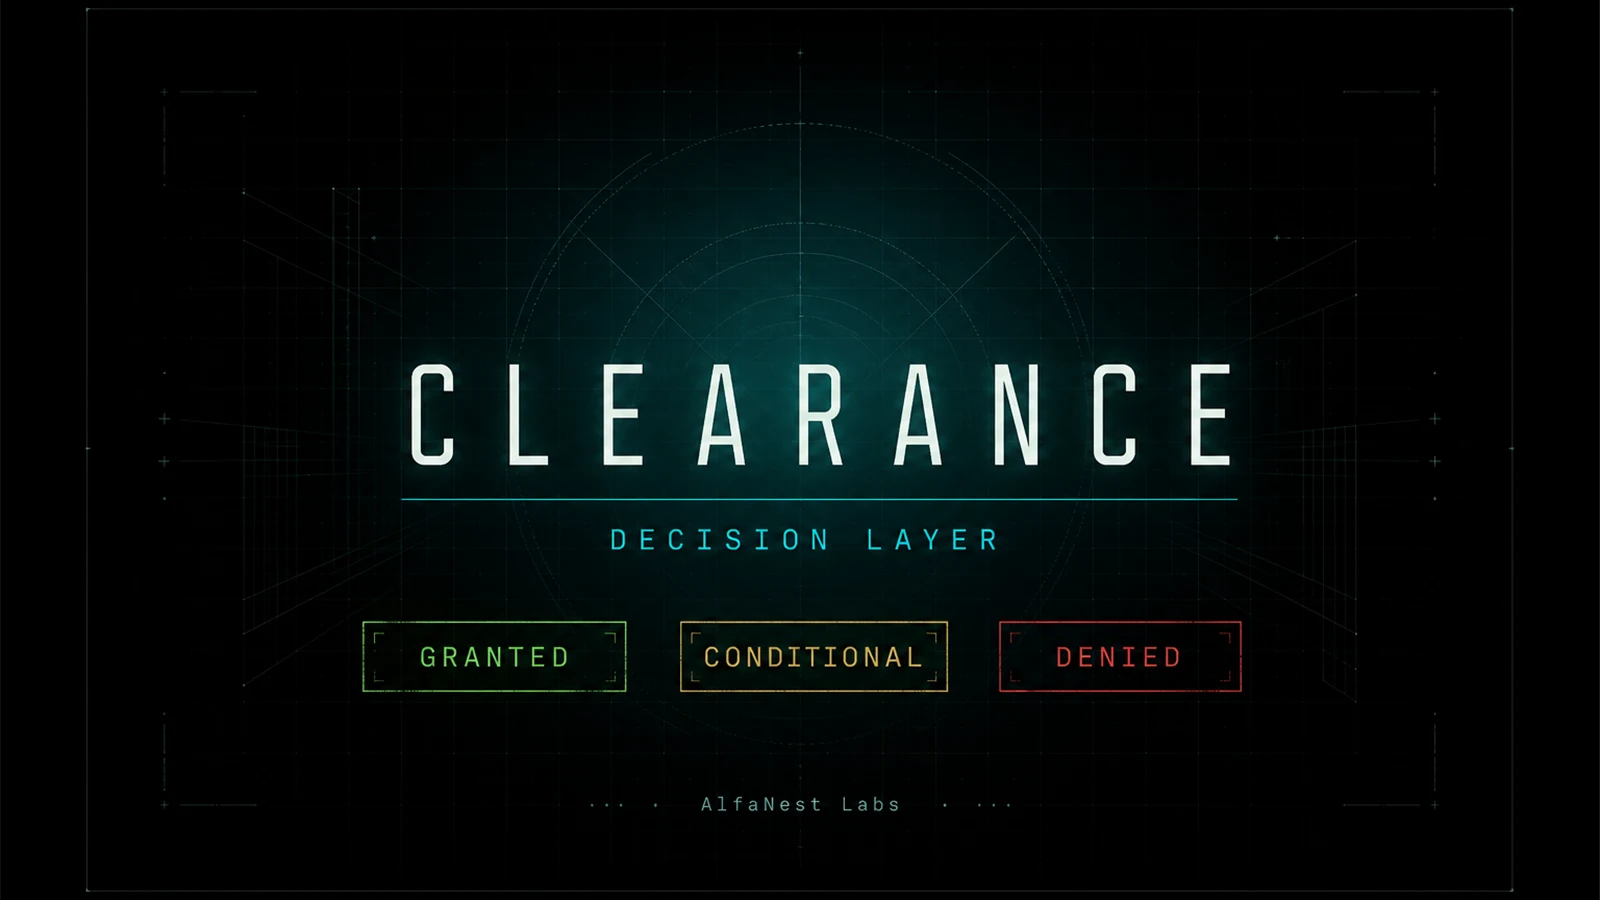
Lanzar sin una decisión de seguridad documentada te expone a riesgos operativos, financieros y de cumplimiento. Este servicio es una evaluación técnica independiente que utiliza la Metodología Clearance — la capa de decisión de AlfaNest Labs para determinar si un sistema puede continuar en su forma actual.
No es un escaneo automatizado de vulnerabilidades ni un distintivo de marketing. Revisa cómo opera la aplicación como sistema: arquitectura, acceso, operaciones y resiliencia. El resultado es un veredicto escrito con sus razones, no una promesa de "seguro para siempre".
Qué se evalúa
La evaluación sigue 25 funciones técnicas, agrupadas en:
• Lógica Central — integridad de contratos/aplicación, control de acceso (RBAC), lógica de negocio, estructura de propiedad/administración, divulgación, seguridad en despliegue, además de verificaciones específicas de Web3 (bloqueo de LP, oráculo/precios) cuando aplica
• Estabilidad Operativa — respaldo y recuperación, monitoreo, respuesta a incidentes, gestión de sesiones, limitación de tasa, riesgo de dependencias, mecanismo de actualización, timelock/gobernanza, documentación operativa
• Capa de Resiliencia — preparación post-cuántica (PQC), invalidación de emergencia/switch de apagado, puntos únicos de falla (SPOF), gestión de claves, recuperación ante desastres, ruta de migración/salida, riesgo de terceros, capacidad de desactivación
Para productos con AI, se pueden incluir seis controles adicionales AI-SHIELD: verificación de origen del modelo, controles de deriva y alucinaciones, barreras de seguridad, sanitización de prompts, intención de autenticación/RBAC y protección contra repetición.
Sistemas típicos: SaaS, APIs, Web3/cripto, comercio electrónico, FinTech y agentes AI.
Cómo funciona
1. Eliges un paquete y envías el alcance: URL principal, notas de arquitectura y (si aplica) repositorio, direcciones de contratos o endpoints AI.
2. El alcance se confirma por escrito — qué se evalúa y qué se excluye — antes de iniciar el trabajo.
3. La evaluación se realiza según el alcance confirmado. Se documenta la evidencia. Sin atajos.
4. Recibes el Informe Clearance con un veredicto explícito:
— APROBADO (Listo): proceder en la forma evaluada
— CONDICIONAL (Acción Pendiente): proceder solo tras cumplir condiciones listadas
— DENEGADO (Bloqueado): impedimentos críticos; no proceder hasta remediar
Entregables
• Informe Clearance con criterios, hallazgos, limitaciones y validez (instantánea al momento de la evaluación)
• Veredicto explícito: APROBADO / CONDICIONAL / DENEGADO
• Guía de remediación accionable por cada hallazgo relevante
• Recomendación para despliegue/lanzamiento
• ID de proyecto para registro de decisión
• En caso de APROBADO: Sello de Verificación (marcador técnico, no distintivo de marketing)
Qué debes proporcionar
• URL principal del producto/app (obligatorio)
• Descripción breve de arquitectura, modelo de autenticación y dependencias de terceros
• Opcional: GitHub o documentación, archivos de evidencia (PDF/texto)
• Web3: direcciones de contratos y cadena
• Paquete AI: endpoints de agentes y proveedor de modelo
Qué no está incluido
• Implementación, reconstrucción o "lo arreglamos por ti"
• Monitoreo continuo o suscripción
• Certificación o atestación (no certificación ISO / SOC 2 / MiCA — solo mapeo de preparación si se selecciona)
• Garantía de listados, aprobación de inversores o seguridad futura
• Transferencia de responsabilidad — el veredicto es una decisión documentada en tiempo T0, no una garantía
Después del informe
Cambios materiales (código, proveedores, claves administrativas) invalidan el veredicto. Si el resultado es CONDICIONAL o DENEGADO, está disponible una reevaluación pagada (CL-RE) tras remediar. No hay apelación: corrige los problemas y vuelve a aplicar.
Categoría en el sitio: Ciberseguridad / evaluación de seguridad puntual. Producto activo: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.