About this service
Valutazione della Sicurezza e Architettura Aziendale
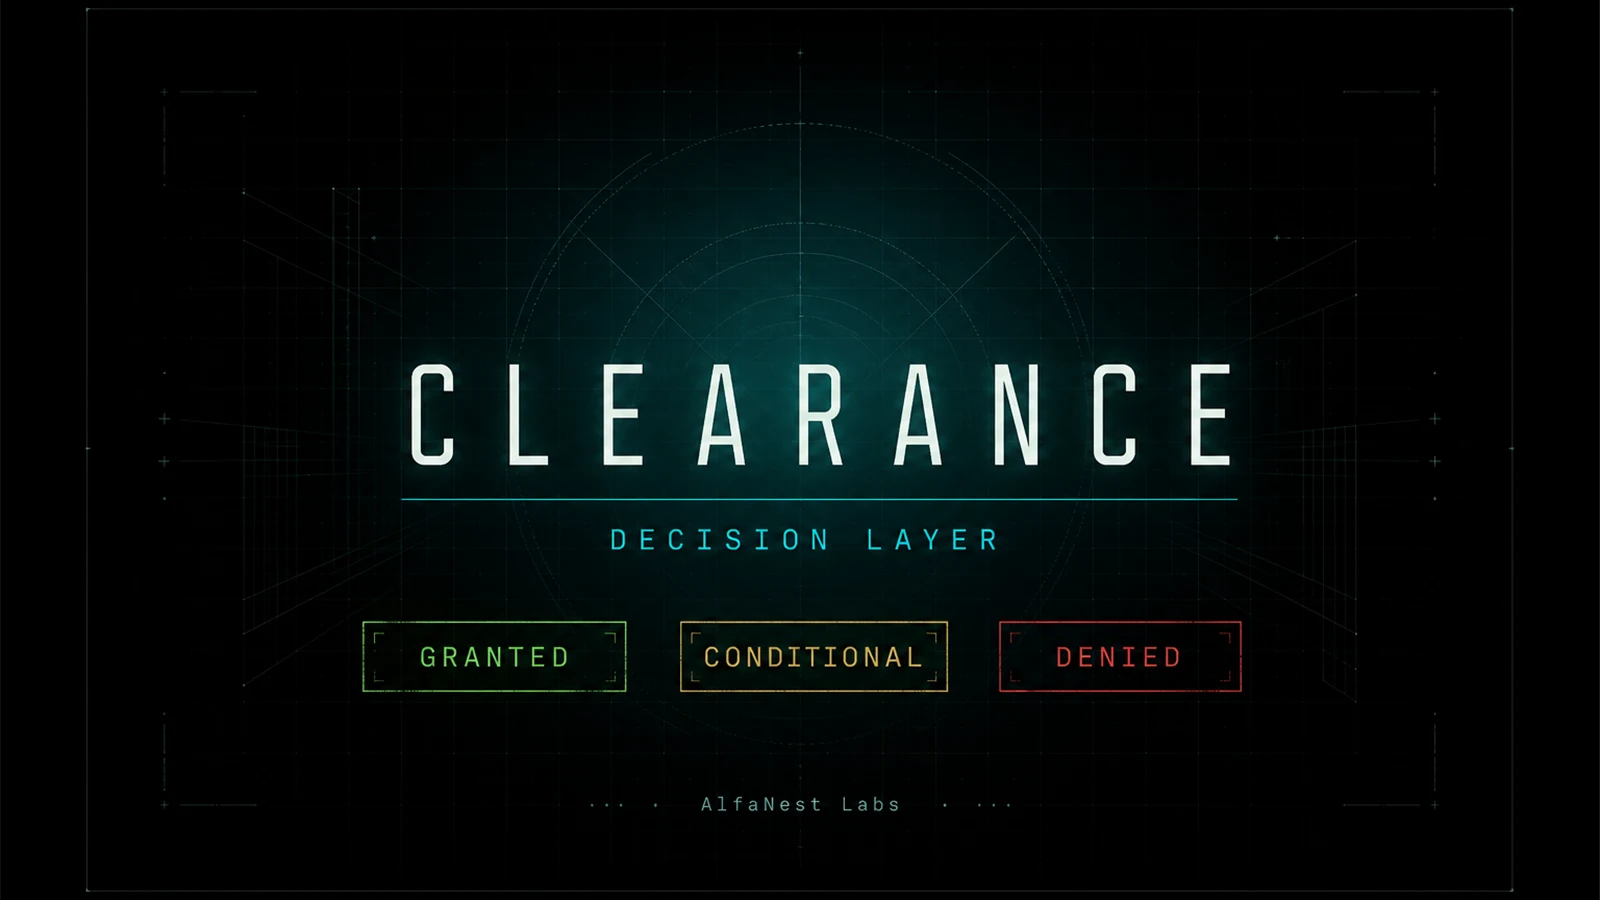
Lanciare un prodotto senza una decisione documentata sulla sicurezza espone a rischi operativi, finanziari e di conformità. Questo servizio è una valutazione tecnica indipendente che utilizza la Metodologia Clearance — il livello decisionale di AlfaNest Labs per stabilire se un sistema può procedere nella sua forma attuale.
Non si tratta di una scansione automatica di vulnerabilità né di un badge promozionale. Viene esaminato il funzionamento dell'applicazione come sistema: architettura, accessi, operazioni e resilienza. Il risultato è un verdetto scritto con motivazioni, non una promessa di sicurezza eterna.
Cosa viene valutato
La valutazione segue 25 funzioni tecniche, raggruppate in:
• Logica di Base — integrità di contratti/applicazioni, controllo accessi (RBAC), logica di business, struttura di proprietà/amministrazione, divulgazione, sicurezza del deployment, più controlli specifici Web3 (blocco LP, oracoli/prezzi) se rilevanti
• Stabilità Operativa — backup e recupero, monitoraggio, risposta agli incidenti, gestione sessioni, limitazione rate, rischio dipendenze, meccanismo di aggiornamento, timelock/governance, documentazione operativa
• Livello di Resilienza — preparazione post-quantistica (PQC), invalidazione d’emergenza/interruttore di sicurezza, punti singoli di guasto (SPOF), gestione chiavi, disaster recovery, percorso di migrazione/uscita, rischio terze parti, capacità di dismissione
Per prodotti AI-enabled, possono essere inclusi sei controlli AI-SHIELD aggiuntivi: verifica origine modello, controllo deriva e allucinazioni, barriere di sicurezza, sanificazione prompt, intento di autenticazione/RBAC e protezione replay.
Sistemi tipici: SaaS, API, Web3/crypto, e-commerce, FinTech e agenti AI.
Come funziona
1. Scegli un pacchetto e invii l’ambito: URL principale, note architetturali e (se rilevante) repository, indirizzi contratti o endpoint AI.
2. L’ambito viene definito per iscritto — cosa viene valutato e cosa escluso — prima dell’inizio del lavoro.
3. La valutazione viene eseguita sull’ambito confermato. Le evidenze sono documentate. Nessuna scorciatoia.
4. Ricevi il Rapporto Clearance con un verdetto esplicito:
— CONCESSO (Pronto): procedere nella forma valutata
— CONDIZIONATO (Azione Pendenti): procedere solo dopo le condizioni elencate
— NEGATO (Bloccato): impedimenti critici; non procedere finché non risolti
Consegne
• Rapporto Clearance con criteri, risultati, limitazioni e validità (istantanea al momento della valutazione)
• Verdetto esplicito: CONCESSO / CONDIZIONATO / NEGATO
• Indicazioni pratiche di rimedio per ogni riscontro significativo
• Raccomandazione per deployment/lancio
• ID progetto per la registrazione della decisione
• In caso di CONCESSO: Sigillo di Verifica (marcatore tecnico, non badge promozionale)
Cosa devi fornire
• URL principale del prodotto/app (obbligatorio)
• Breve descrizione di architettura, modello di autenticazione e dipendenze da terze parti
• Opzionale: GitHub o documentazione, file di evidenza (PDF/testo)
• Web3: indirizzi contratti e blockchain
• Pacchetto AI: endpoint agent e fornitore modello
Cosa non è incluso
• Implementazione, ricostruzione o “lo sistemiamo noi per te”
• Monitoraggio continuo o abbonamenti
• Certificazioni o attestazioni (non certificazioni ISO / SOC 2 / MiCA — solo mappatura readiness se selezionata)
• Garanzie di inserimento in liste, approvazioni investitori o sicurezza futura
• Trasferimento di responsabilità — il verdetto è una decisione documentata al tempo T0, non una garanzia
Dopo il rapporto
Modifiche sostanziali (codice, fornitori, chiavi amministrative) invalidano il verdetto. Se il risultato è CONDIZIONATO o NEGATO, è disponibile una rivalutazione a pagamento (CL-RE) dopo la risoluzione. Non è previsto ricorso: correggi e ripresenta la richiesta.
Categoria sul sito: Cybersecurity / valutazione di sicurezza one-off. Prodotto live: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.