
About this service
Avaliação de Segurança e Arquitetura Empresarial
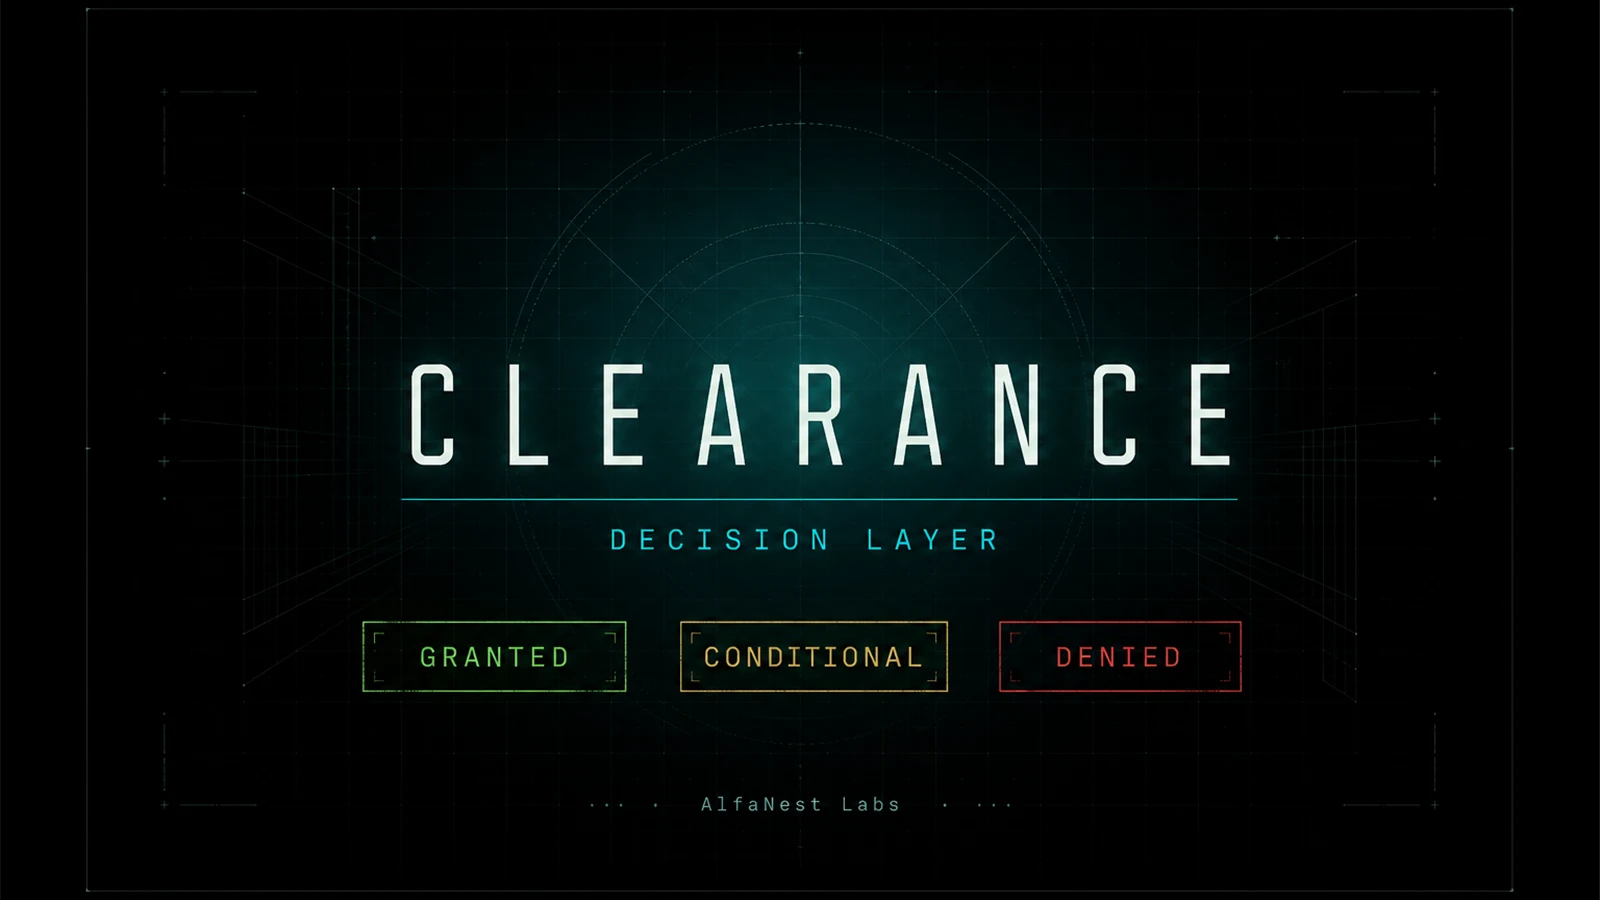
Lançar um produto sem uma decisão documentada de segurança expõe sua operação a riscos financeiros, operacionais e de conformidade. Este serviço oferece uma avaliação técnica independente usando a Metodologia Clearance — a camada decisória da AlfaNest Labs para determinar se um sistema pode prosseguir em sua forma atual.
Não se trata de uma varredura automatizada de vulnerabilidades nem de um selo de marketing. Avalia como a aplicação funciona como sistema: arquitetura, acesso, operações e resiliência. O resultado é um veredito escrito com justificativas, não uma promessa de segurança permanente.
O que é avaliado
A avaliação segue 25 funções técnicas, agrupadas em:
• Lógica Central — integridade de contratos/aplicação, controle de acesso (RBAC), lógica de negócio, estrutura de propriedade/administração, divulgação, segurança no deployment, além de verificações específicas para Web3 (bloqueio de LP, oráculo/preço) quando aplicável
• Estabilidade Operacional — backup e recuperação, monitoramento, resposta a incidentes, gestão de sessões, limitação de taxa, risco de dependências, mecanismo de atualização, timelock/governança, documentação operacional
• Camada de Resiliência — prontidão pós-quântica (PQC), invalidação emergencial/chave de desligamento, pontos únicos de falha (SPOF), gestão de chaves, recuperação de desastres, caminho de migração/saída, risco de terceiros, capacidade de descontinuação
Para produtos com IA, podem ser incluídas seis verificações adicionais AI-SHIELD: verificação da origem do modelo, controle de deriva e alucinações, guardrails, sanitização de prompts, intenção de autenticação/RBAC e proteção contra replay.
Sistemas típicos: SaaS, APIs, Web3/cripto, comércio eletrônico, FinTech e agentes de IA.
Como funciona
1. Você escolhe um pacote e envia o escopo: URL principal, notas de arquitetura e, se relevante, repositório, endereços de contratos ou endpoints de IA.
2. O escopo é formalmente definido por escrito — o que será avaliado e o que está excluído — antes do início do trabalho.
3. A avaliação é realizada conforme o escopo confirmado. Evidências são documentadas. Sem atalhos.
4. Você recebe o Relatório Clearance com um veredito explícito:
— CONCEDIDO (Pronto): pode prosseguir na forma avaliada
— CONDICIONAL (Aguardando Ação): só prossiga após atender às condições listadas
— NEGADO (Bloqueado): impedimentos críticos; não prossiga até a remediação
Entregáveis
• Relatório Clearance com critérios, achados, limitações e validade (instantâneo no momento da avaliação)
• Veredito explícito: CONCEDIDO / CONDICIONAL / NEGADO
• Orientações práticas de remediação para cada achado relevante
• Recomendação para deployment/lançamento
• ID do projeto para registro da decisão
• Em caso de CONCEDIDO: Selo de Verificação (marcador técnico, não selo de marketing)
O que você deve fornecer
• URL principal do produto/aplicação (obrigatório)
• Descrição breve da arquitetura, modelo de autenticação e dependências de terceiros
• Opcional: GitHub ou documentação, arquivos de evidência (PDF/texto)
• Web3: endereços de contratos e blockchain
• Pacote IA: endpoints do agente e provedor do modelo
O que não está incluído
• Implementação, reconstrução ou "nós vamos corrigir para você"
• Monitoramento contínuo ou assinatura
• Certificação ou atestado (não é certificação ISO / SOC 2 / MiCA — apenas mapeamento de prontidão se selecionado)
• Garantia de listagens, aprovação de investidores ou segurança futura
• Transferência de responsabilidade — o veredito é uma decisão documentada no tempo T0, não uma garantia
Após o relatório
Mudanças significativas (código, fornecedores, chaves administrativas) invalidam o veredito. Se o resultado for CONDICIONAL ou NEGADO, é possível uma reavaliação paga (CL-RE) após a remediação. Não há recurso: corrija os problemas e solicite nova avaliação.
Categoria no site: Cibersegurança / avaliação de segurança pontual. Produto ativo: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.