About this service
Ocena Bezpieczeństwa i Architektury Przedsiębiorstwa
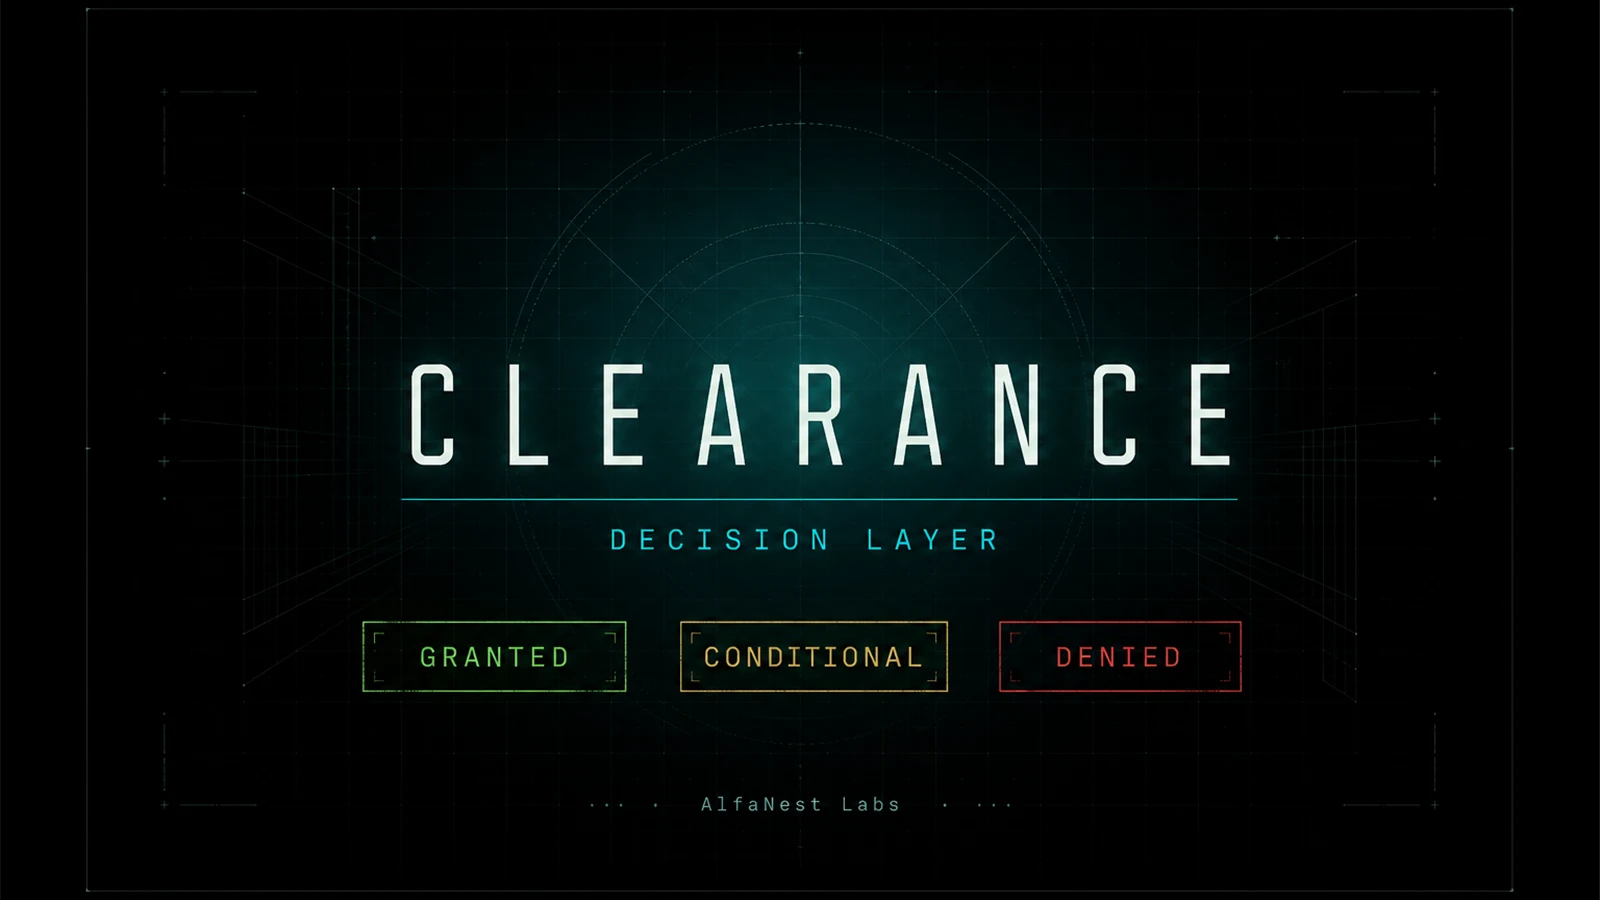
Uruchomienie produktu bez udokumentowanej decyzji dotyczącej bezpieczeństwa naraża na ryzyko operacyjne, finansowe i zgodności. Usługa ta to niezależna ocena techniczna oparta na Metodologii Clearance — warstwie decyzyjnej AlfaNest Labs, określającej, czy system może działać w obecnej formie.
Nie jest to automatyczne skanowanie podatności ani znak marketingowy. Ocena obejmuje sposób działania aplikacji jako systemu: architekturę, dostęp, operacje i odporność. Wynikiem jest pisemna decyzja z uzasadnieniem, a nie obietnica „bezpieczeństwa na zawsze”.
Co jest oceniane
Ocena obejmuje 25 funkcji technicznych, pogrupowanych w:
• Logikę rdzeniową — integralność kontraktu/aplikacji, kontrola dostępu (RBAC), logika biznesowa, struktura właścicielska/administracyjna, ujawnianie, bezpieczeństwo wdrożenia oraz specyficzne kontrole Web3 (blokada LP, oracle/ceny) jeśli w zakresie
• Stabilność operacyjną — kopie zapasowe i odzyskiwanie, monitorowanie, reagowanie na incydenty, zarządzanie sesjami, ograniczanie szybkości, ryzyko zależności, mechanizm aktualizacji, timelock/zarządzanie, dokumentacja operacyjna
• Warstwę odporności — gotowość postkwantowa (PQC), awaryjne unieważnienie/przycisk awaryjny, pojedyncze punkty awarii (SPOF), zarządzanie kluczami, odzyskiwanie po katastrofie, ścieżka migracji/wyjścia, ryzyko stron trzecich, możliwość wycofania
Dla produktów z AI można dodać sześć dodatkowych kontroli AI-SHIELD: weryfikacja źródła modelu, kontrola dryfu i halucynacji, zabezpieczenia, oczyszczanie promptów, autoryzacja intencji/RBAC oraz ochrona przed powtórzeniami.
Typowe systemy: SaaS, API, Web3/kryptowaluty, e-commerce, FinTech oraz agenci AI.
Jak to działa
1. Wybierasz pakiet i przesyłasz zakres: główny URL, notatki architektoniczne oraz (jeśli dotyczy) repozytorium, adresy kontraktów lub punkty końcowe AI.
2. Zakres jest zatwierdzany na piśmie — co jest oceniane, a co wyłączone — przed rozpoczęciem pracy.
3. Ocena jest przeprowadzana zgodnie z potwierdzonym zakresem. Dokumentowane są dowody. Bez skrótów.
4. Otrzymujesz Raport Clearance z wyraźną decyzją:
— ZAAKCEPTOWANO (Gotowe): można kontynuować w ocenianej formie
— WARUNKOWO (Wymaga działań): można kontynuować po spełnieniu wymienionych warunków
— ODRZUCONO (Zablokowane): krytyczne przeszkody; nie kontynuować do czasu usunięcia
Dostarczane materiały
• Raport Clearance z kryteriami, ustaleniami, ograniczeniami i ważnością (stan na czas oceny)
• Wyraźna decyzja: ZAAKCEPTOWANO / WARUNKOWO / ODRZUCONO
• Praktyczne wskazówki naprawcze dla istotnych ustaleń
• Rekomendacja dotycząca wdrożenia/uruchomienia
• ID projektu dla dokumentacji decyzji
• Przy decyzji ZAAKCEPTOWANO: Pieczęć Weryfikacyjna (znacznik techniczny, nie znak marketingowy)
Co należy dostarczyć
• Główny URL produktu/aplikacji (wymagany)
• Krótki opis architektury, modelu uwierzytelniania i zależności od stron trzecich
• Opcjonalnie: GitHub lub dokumentacja, pliki dowodowe (PDF/tekst)
• Web3: adresy kontraktów i łańcuch
• Pakiet AI: punkty końcowe agenta i dostawca modelu
Co nie jest wliczone
• Implementacja, przebudowa lub „naprawimy to za Ciebie”
• Stały monitoring lub subskrypcja
• Certyfikacja lub poświadczenie (nie jest to certyfikat ISO / SOC 2 / MiCA — tylko mapowanie gotowości, jeśli wybrane)
• Gwarancja wpisów, akceptacji inwestorów lub przyszłego bezpieczeństwa
• Przeniesienie odpowiedzialności — decyzja jest dokumentem na czas T0, nie gwarancją
Po raporcie
Znaczące zmiany (kod, dostawcy, klucze administracyjne) unieważniają decyzję. Jeśli wynik to WARUNKOWO lub ODRZUCONO, dostępna jest płatna ponowna ocena (CL-RE) po usunięciu usterek. Nie ma odwołań: napraw problemy i złóż ponownie wniosek.
Kategoria na stronie: Cyberbezpieczeństwo / jednorazowa ocena bezpieczeństwa. Produkt na żywo: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.