About this service
Enterprise Sicherheits- & Architektur-Bewertung
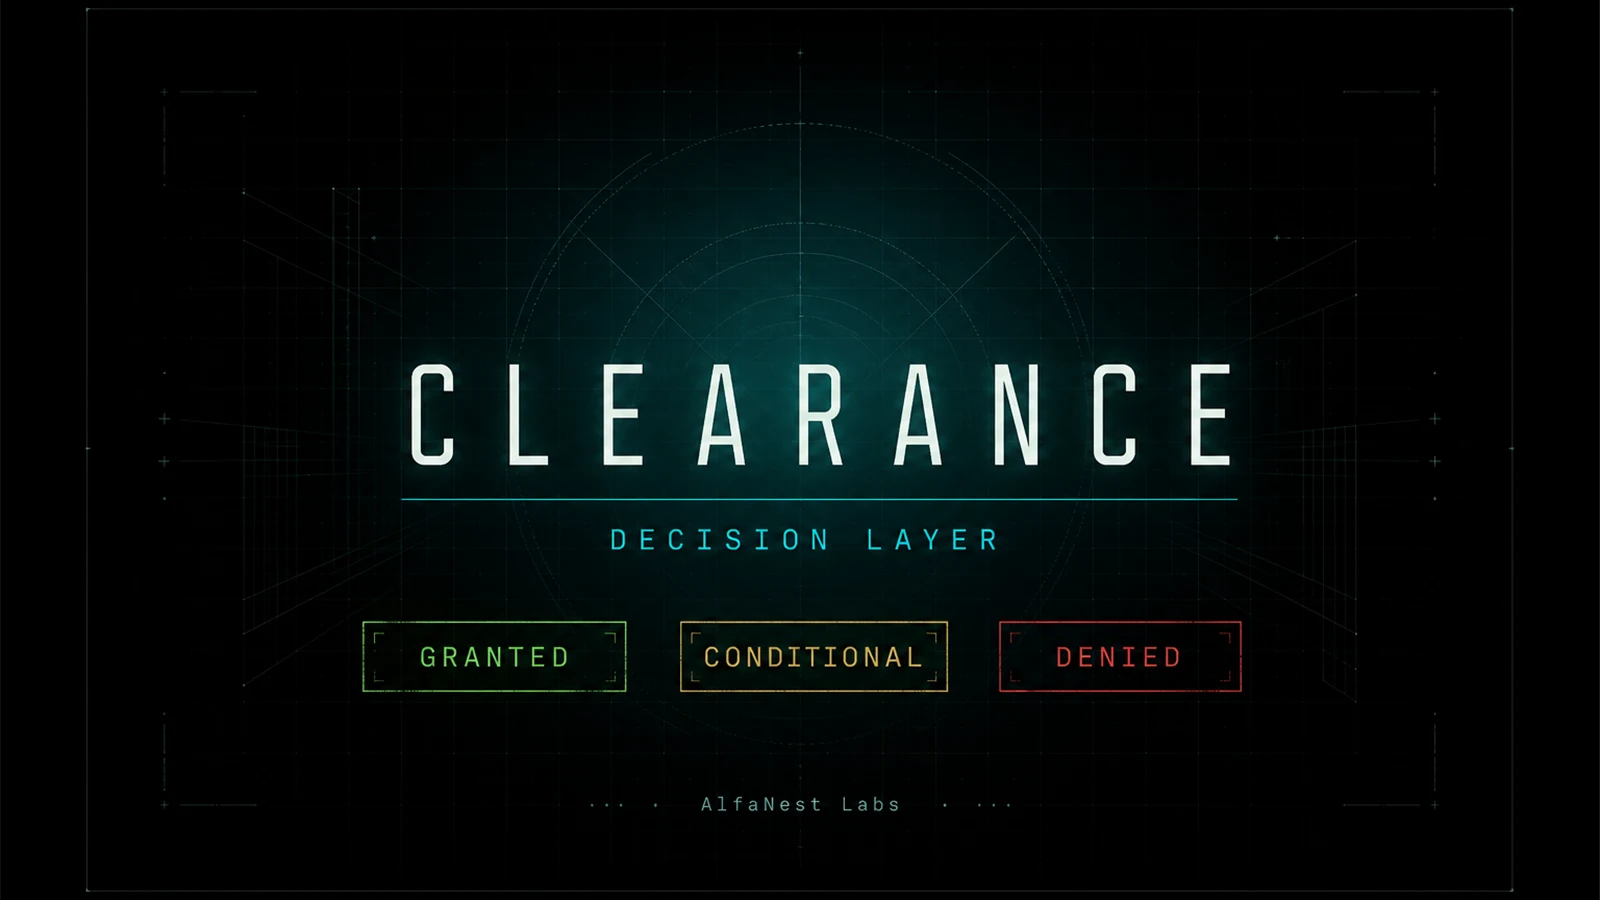
Ein Start ohne dokumentierte Sicherheitsentscheidung birgt operative, finanzielle und Compliance-Risiken. Dieser Service ist eine unabhängige technische Bewertung basierend auf der Clearance-Methodik – der Entscheidungsebene von AlfaNest Labs, ob ein System in seiner aktuellen Form fortfahren kann.
Dies ist kein automatischer Schwachstellenscan und kein Marketing-Siegel. Es wird geprüft, wie die Anwendung als System funktioniert: Architektur, Zugriff, Betrieb und Resilienz. Das Ergebnis ist ein schriftliches Urteil mit Begründungen, kein „für immer sicher“-Versprechen.
Bewertete Bereiche
Die Bewertung folgt 25 technischen Funktionen, gruppiert in:
• Kernlogik – Vertrags-/Anwendungsintegrität, Zugriffskontrolle (RBAC), Geschäftslogik, Eigentümer-/Admin-Struktur, Offenlegung, Bereitstellungssicherheit sowie Web3-spezifische Prüfungen (LP-Sperre, Oracle/Preisgestaltung) falls relevant
• Operative Stabilität – Backup und Wiederherstellung, Monitoring, Incident Response, Sitzungsmanagement, Ratenbegrenzung, Abhängigkeitsrisiken, Upgrade-Mechanismus, Timelock/Governance, operative Dokumentation
• Resilienzschicht – Post-Quantum (PQC)-Bereitschaft, Notfall-Invalidierung/Kill-Switch, Single Points of Failure (SPOF), Schlüsselmanagement, Katastrophenwiederherstellung, Migrations-/Exit-Pfad, Drittanbieterrisiken, Sunset-Fähigkeit
Für KI-gestützte Produkte können sechs zusätzliche AI-SHIELD-Prüfungen enthalten sein: Modellquellenverifikation, Drift- und Halluzinationskontrollen, Schutzvorrichtungen, Prompt-Säuberung, Authentifizierungsabsicht/RBAC und Wiedergabeschutz.
Typische Systeme: SaaS, APIs, Web3/Krypto, E-Commerce, FinTech und KI-Agenten.
Ablauf
1. Sie wählen ein Paket und senden den Umfang: primäre URL, Architekturhinweise und (falls relevant) Repo, Vertragsadressen oder KI-Endpunkte.
2. Der Umfang wird schriftlich festgelegt – was bewertet wird und was ausgeschlossen ist – bevor die Arbeit beginnt.
3. Die Bewertung erfolgt gemäß dem bestätigten Umfang. Belege werden dokumentiert. Keine Abkürzungen.
4. Sie erhalten den Clearance-Bericht mit einem klaren Urteil:
— ERTEILT (Bereit): Fortfahren in der bewerteten Form
— BEDINGT (Ausstehende Maßnahmen): Fortfahren nur nach Erfüllung der Bedingungen
— ABGELEHNT (Blockiert): Kritische Hindernisse; kein Fortfahren bis zur Behebung
Lieferumfang
• Clearance-Bericht mit Kriterien, Befunden, Einschränkungen und Gültigkeit (Snapshot zum Bewertungszeitpunkt)
• Explizites Urteil: ERTEILT / BEDINGT / ABGELEHNT
• Umsetzbare Handlungsempfehlungen zu wesentlichen Befunden
• Empfehlung zur Bereitstellung/Markteinführung
• Projekt-ID für die Entscheidungsdokumentation
• Bei ERTEILT: Verifizierungs-Siegel (technisches Kennzeichen, kein Marketing-Siegel)
Erforderliche Angaben
• Primäre Produkt-/App-URL (erforderlich)
• Kurze Beschreibung von Architektur, Authentifizierungsmodell und Drittanbieterabhängigkeiten
• Optional: GitHub oder Dokumentation, Belegdateien (PDF/Text)
• Web3: Vertragsadressen und Blockchain
• KI-Paket: Agenten-Endpunkte und Modellanbieter
Nicht enthalten
• Implementierung, Neuaufbau oder „Wir beheben das für Sie“
• Laufendes Monitoring oder Abonnement
• Zertifizierung oder Bescheinigung (keine ISO/SOC 2/MiCA-Zertifizierung – nur Readiness-Mapping falls ausgewählt)
• Garantie für Listungen, Investorenfreigaben oder zukünftige Sicherheit
• Verantwortungsübertragung – das Urteil ist eine dokumentierte Entscheidung zum Zeitpunkt T0, keine Gewährleistung
Nach dem Bericht
Wesentliche Änderungen (Code, Anbieter, Admin-Schlüssel) machen das Urteil ungültig. Bei BEDINGT oder ABGELEHNT ist eine kostenpflichtige Neubewertung (CL-RE) nach Behebung möglich. Es gibt keine Berufung: Probleme beheben und erneut beantragen.
Kategorie auf der Website: Cybersecurity / einmalige Sicherheitsbewertung. Live-Produkt: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.