About this service
Evaluare a Securității și Arhitecturii Enterprise
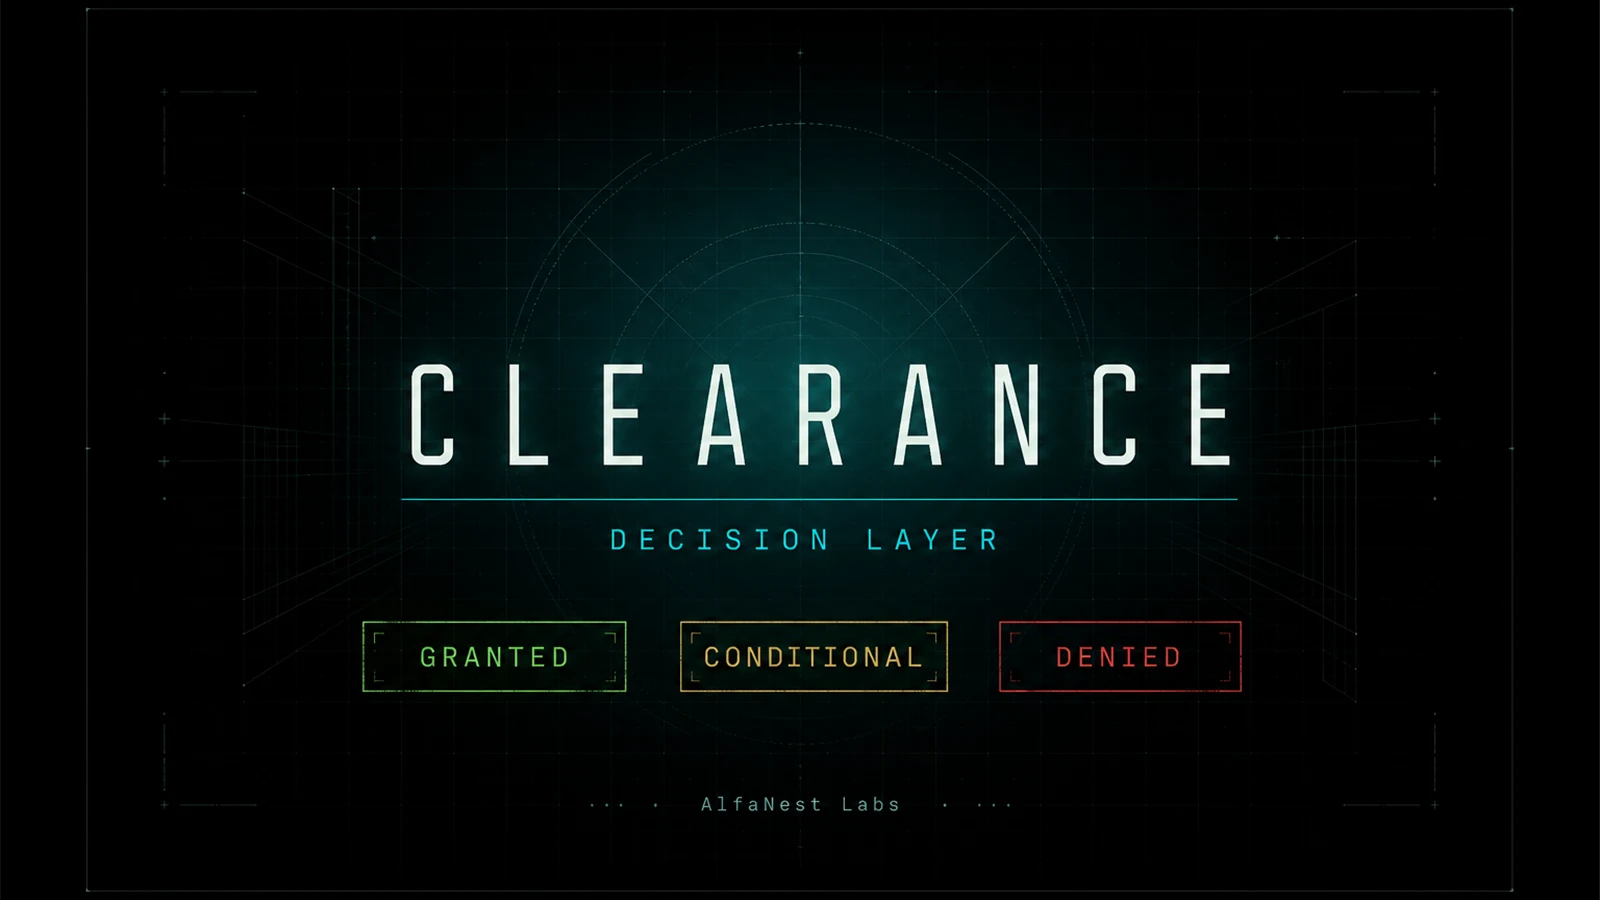
Lansarea fără o decizie documentată de securitate te expune riscurilor operaționale, financiare și de conformitate. Acest serviciu reprezintă o evaluare tehnică independentă folosind Metodologia Clearance — stratul decizional AlfaNest Labs pentru a determina dacă un sistem poate continua în forma sa actuală.
Aceasta nu este o scanare automată de vulnerabilități și nici un simbol de marketing. Se analizează modul în care aplicația funcționează ca sistem: arhitectura, accesul, operațiunile și reziliența. Rezultatul este un verdict scris cu motivele sale, nu o promisiune de „siguranță pe termen nelimitat”.
Ce se evaluează
Evaluarea urmează 25 de funcții tehnice, grupate astfel:
• Logică de bază — integritatea contractului/aplicației, controlul accesului (RBAC), logica de business, structura de proprietate/admin, divulgarea, siguranța implementării, plus verificări specifice Web3 (blocare LP, oracol/prețuri) când sunt relevante
• Stabilitate operațională — backup și recuperare, monitorizare, răspuns la incidente, gestionarea sesiunilor, limitarea ratei, riscul dependențelor, mecanism de upgrade, timelock/guvernanță, documentație operațională
• Strat de reziliență — pregătire post-cuantică (PQC), invalidare de urgență/comutator de oprire, puncte unice de eșec (SPOF), gestionarea cheilor, recuperare în caz de dezastru, cale de migrare/ieșire, risc terți, capacitate de retragere
Pentru produsele cu AI, pot fi incluse șase verificări suplimentare AI-SHIELD: verificarea sursei modelului, controlul derapajului și halucinațiilor, bariere de protecție, sanitizarea prompturilor, intenția de autentificare/RBAC și protecția la redare.
Sisteme tipice: SaaS, API-uri, Web3/crypto, comerț electronic, FinTech și agenți AI.
Cum funcționează
1. Alegi un pachet și trimiți domeniul de aplicare: URL principal, note de arhitectură și (dacă este cazul) repo, adrese de contract sau endpoint-uri AI.
2. Domeniul de aplicare este confirmat în scris — ce se evaluează și ce este exclus — înainte de începerea lucrului.
3. Evaluarea se realizează conform domeniului confirmat. Dovezile sunt documentate. Fără scurtături.
4. Primești Raportul Clearance cu un verdict explicit:
— ACCEPTAT (Pregătit): se poate continua în forma evaluată
— CONDIȚIONAT (În așteptarea acțiunii): se poate continua doar după îndeplinirea condițiilor listate
— RESPINS (Blocaj): impedimente critice; nu se continuă până la remediere
Livrabile
• Raport Clearance cu criterii, constatări, limitări și valabilitate (instantaneu la momentul evaluării)
• Verdict explicit: ACCEPTAT / CONDIȚIONAT / RESPINS
• Ghid de remediere aplicabil pentru fiecare constatare importantă
• Recomandare pentru implementare/lansare
• ID proiect pentru înregistrarea deciziei
• La ACCEPTAT: Sigiliu de Verificare (marcă tehnică, nu un simbol de marketing)
Ce trebuie să furnizezi
• URL principal al produsului/aplicației (obligatoriu)
• Descriere scurtă a arhitecturii, modelului de autentificare și dependențelor terțe
• Opțional: GitHub sau documentație, fișiere cu dovezi (PDF/text)
• Web3: adrese de contract și rețea
• Pachet AI: endpoint-uri agent și furnizor model
Ce nu este inclus
• Implementare, refacere sau „noi rezolvăm pentru tine”
• Monitorizare continuă sau abonament
• Certificare sau atestare (nu certificări ISO / SOC 2 / MiCA — doar mapare de pregătire dacă este selectată)
• Garanție pentru listări, aprobare investitori sau securitate viitoare
• Transfer de responsabilitate — verdictul este o decizie documentată la momentul T0, nu o garanție
După raport
Modificările semnificative (cod, furnizori, chei admin) invalidează verdictul. Dacă rezultatul este CONDIȚIONAT sau RESPINS, este disponibilă o reevaluare plătită (CL-RE) după remediere. Nu există cale de atac: rezolvă problemele și aplică din nou.
Categorie pe site: Cybersecurity / evaluare de securitate punctuală. Produs live: alfanestlabs.com/clearance
Know what is included
See the price, delivery time and package details before you start.
Talk to the seller
Ask questions and keep project updates in one conversation.
Check the seller details
Review their profile, experience, skills and languages.
What happens after you start
Choose a package, send the seller the details, and review the finished work from your project page.
- 01
Choose your package
Compare what is included and pick the option that fits your project.
- 02
Send the details
Add your brief, files, examples and anything else the seller needs.
- 03
Review the work
Check the delivery, request an included revision if needed, and approve when you are happy.